Según el estudio de Kaspersky «How cyberattackers are targeting SMBs in Europe and Africa in 2025», solo el 27% de las empresas puede afirmar tener una estrategia de ciberseguridad de 360º.
El 84% dice tener solamente una estrategia parcial o teórica, o simplemente algunas medidas de ciberseguridad aisladas pero sin un plan real. En otras palabras, la mayoría sabe de la suma importancia del asunto, pero no ha dado el paso de implementar una estrategia de ciberseguridad completa.
Esta brecha entre la concienciación y la acción no solo deja a miles de pequeñas y medianas empresas españolas en una situación de extrema vulnerabilidad, sino que además los ciberdelincuentes lo saben y lo aprovechan. Si estás en esta situación y quieres arreglarlo, a continuación te explicamos cómo hacerlo.
¿Qué significa ciberseguridad 360º?
La ciberseguridad de 360º hace referencia a una estrategia de seguridad informática que ofrece protección integral y continua en todos los frentes posibles de ataque. Es un enfoque holístico que abarca desde la protección de infraestructuras y redes hasta dispositivos, datos o activos en la nube.
Su objetivo es crear un ecosistema de seguridad interconectado donde cada elemento trabaja de forma coordinada para detectar, prevenir y responder a cualquier amenaza en tiempo real. Se trata de pasar de una defensa reactiva a una postura proactiva, donde las empresas anticipan riesgos en lugar de solo defenderse.
Asegurar la confidencialidad, integridad y disponibilidad de la información se convierte así en el pilar fundamental de este modelo, garantizando que los datos críticos del negocio permanezcan protegidos frente a accesos no autorizados, modificaciones indebidas o pérdidas accidentales que puedan comprometer la operativa diaria de la empresa.
Pilares fundamentales de una estrategia de ciberseguridad 360º para PYMES
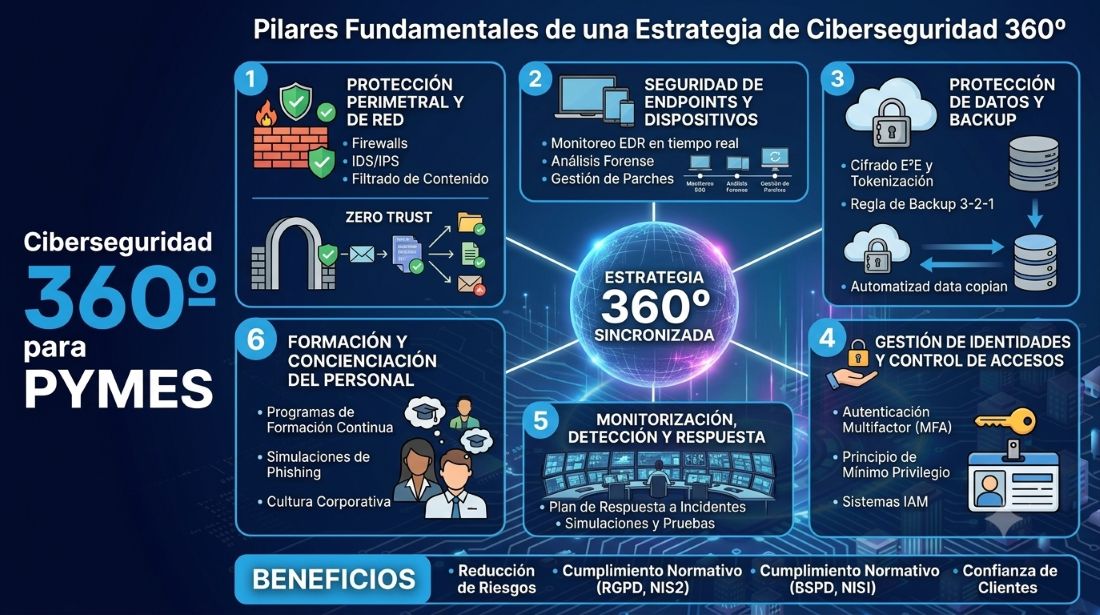
Una estrategia de ciberseguridad integral se basa en varios pilares que deben funcionar de manera sincronizada para garantizar una protección efectiva. Estos pilares no funcionan de forma independiente, sino que se complementan y refuerzan mutuamente.
1. Protección perimetral y de red
El primer nivel de defensa consiste en blindar el perímetro de la red empresarial mediante firewalls, sistemas de detección y prevención de intrusiones (IDS/IPS) y soluciones de filtrado de contenido que monitorizan constantemente el tráfico entrante y saliente.
Con el crecimiento del trabajo remoto, el uso de servicios externos o las estrategias de infraestructuras multicloud, el perímetro tradicional se ha difuminado, haciendo necesaria la implementación de arquitecturas de confianza cero (Zero Trust) que verifican cada acceso independientemente de su origen.
Esta capa actúa como el primer filtro que impide que amenazas externas penetren en los sistemas internos de la empresa, bloqueando ataques de malware, ransomware o intentos de phishing antes de que alcancen los dispositivos finales.
2. Seguridad de endpoints y dispositivos
La protección de cada dispositivo que se conecta a la red corporativa resulta clave para evitar que se conviertan en puntos de entrada para los ciberdelincuentes.
Las soluciones EDR (Endpoint Detection and Response) permiten monitorizar en tiempo real el comportamiento de cada dispositivo, detectando actividades anómalas, procesos sospechosos o intentos de ejecución de código malicioso que puedan comprometer la seguridad del equipo y, por extensión, de toda la red corporativa.
Además, estas herramientas incorporan capacidades de análisis forense que facilitan la investigación de incidentes, permitiendo rastrear el origen de un ataque, comprender su alcance y aplicar medidas correctivas específicas para evitar su repetición en el futuro.
La gestión centralizada de parches y actualizaciones es otro aspecto clave de este pilar, ya que muchos ciberataques explotan vulnerabilidades conocidas en software desactualizado, convirtiendo la actualización de todos los sistemas operativos y aplicaciones en una medida preventiva fundamental.
3. Protección de datos y backup
La información es el activo más valioso de cualquier empresa, por lo que su protección debe abordarse desde múltiples ángulos que incluyan tanto el cifrado de datos sensibles como la implementación de copias de seguridad robustas y redundantes.
El cifrado de extremo a extremo garantiza que la información permanezca ilegible para terceros no autorizados, incluso en caso de interceptación durante su transmisión o almacenamiento, mientras que las técnicas de tokenización y enmascaramiento añaden capas de protección extra para datos especialmente críticos.
Las estrategias de backup deben seguir la regla 3-2-1: mantener al menos tres copias de los datos en dos tipos diferentes de medios de almacenamiento, con una copia guardada fuera de las instalaciones físicas de la empresa, preferiblemente en la nube en un centro de datos externo. Este proceso debe ser automatizado, regular y verificado.
4. Gestión de identidades y control de accesos
La gestión de identidades y privilegios de acceso es clave a la hora de prevenir brechas de seguridad causadas por credenciales comprometidas o usuarios con permisos excesivos que no corresponden a sus funciones reales dentro de la organización.
La implementación de sistemas de autenticación multifactor (MFA) añade una capa extra de verificación que dificulta el acceso no autorizado incluso cuando las contraseñas han sido robadas o descifradas. Esto garantiza que solo las personas autorizadas puedan acceder a los recursos y sistemas corporativos.
El principio de mínimo privilegio complementa esta estrategia al asegurar que cada usuario disponga únicamente de los permisos estrictamente necesarios para realizar sus tareas reduciendo así la superficie de ataque y limitando el daño potencial que podría causar una cuenta comprometida
Los sistemas de gestión de identidades y accesos (IAM) centralizan la administración de usuarios, roles y permisos, facilitando la supervisión continua de quién accede a qué recursos y en qué momento, generando registros de auditoría que permiten detectar comportamientos anómalos
5. Monitorización, detección y respuesta ante incidentes
La capacidad de detectar y responder rápidamente ante incidentes de seguridad marca la diferencia entre una brecha menor contenida a tiempo y un compromiso masivo que puede paralizar completamente las operaciones empresariales durante días o semanas.
Los sistemas SIEM (Security Information and Event Management) recopilan y analizan datos de múltiples fuentes, correlacionando eventos aparentemente aislados para identificar patrones de ataque sofisticados que podrían pasar desapercibidos si se analizaran individualmente, proporcionando una visión unificada y en tiempo real del estado de seguridad de toda la infraestructura tecnológica de la empresa.
La implementación de un plan de respuesta a incidentes permite que, cuando se detecte una amenaza, los procedimientos estén claros, incluyendo la comunicación interna y externa, contención del incidente o la recuperación de sistemas afectados. Esto minimiza el tiempo de inactividad y reduce el impacto.
Los ejercicios de simulación y las pruebas de penetración también ponen a prueba la efectividad del plan de respuesta. Permite identificar debilidades en los procedimientos establecidos y prepara al equipo para actuar con rapidez y precisión cuando se enfrente a un incidente real.
6. Formación y concienciación del personal
El factor humano es el eslabón más débil de cualquier estrategia de ciberseguridad, ya que la mayoría de los incidentes de seguridad tienen su origen en errores humanos, descuidos o falta de conocimiento sobre las amenazas actuales.
Los ciberdelincuentes utilizan técnicas de ingeniería social, phishing o manipulación psicológica que aprovechan la confianza, la urgencia o el desconocimiento de los empleados para obtener acceso a credenciales, información sensible o sistemas críticos.
Por ello, los programas de formación continua y concienciación en ciberseguridad deben convertirse en una prioridad estratégica dentro de la organización. Es necesario ofrecer formación teórica, práctica, realizar simulaciones y campañas de sensibilización y crear una cultura corporativa donde la protección de la información se perciba como responsabilidad compartida.
Beneficios de implementar una estrategia de ciberseguridad 360º
La adopción de una estrategia integral de ciberseguridad 360º proporciona beneficios que van mucho más allá de la simple protección contra amenazas externas, impactando positivamente en la rentabilidad, la reputación corporativa y la capacidad competitiva de las PYMES que deciden implementar este modelo de protección integral:
- Reducción del riesgo de brechas de seguridad y sus costes asociados: disminuye la probabilidad de sufrir incidentes de seguridad graves que puedan derivar en pérdidas económicas directas e indirectas, así como costes indirectos derivados de sanciones regulatorias por incumplimiento del RGPD, gastos legales, pérdida de clientes o daño reputacional.
- Cumplimiento normativo: las empresas que implementan una estrategia de ciberseguridad 360º se posicionan favorablemente para cumplir con las exigencias del RGPD, la NIS2 o la Ley de Ciberesiliencia.
- Mejora de la confianza de clientes y socios comerciales: demuestra un gran compromiso con la ciberseguridad, refuerza la credibilidad empresarial ante los stakeholders, los cuales exigen garantías de seguridad antes de establecer relaciones comerciales o compartir datos sensibles.
- Tiempo de respuesta: las organizaciones que cuentan con un enfoque 360º pueden identificar y contener amenazas en cuestión de horas o minutos, reduciendo el impacto operativo, reputacional y económico.
- Continuidad del negocio y resiliencia operacional: garantiza que la empresa pueda mantener sus operaciones incluso durante o después de un ciberataque, gracias a los planes de recuperación ante desastres, las copias de seguridad redundantes y los protocolos de respuesta.
¿Qué opciones tiene una empresa para implementar una estrategia de ciberseguridad 360º?
Las PYMES disponen de distintas alternativas para implementar una estrategia de ciberseguridad integral adaptada a sus necesidades, recursos disponibles y nivel de madurez tecnológica actual.
Equipo interno de ciberseguridad
La primera opción consiste en construir un equipo interno de ciberseguridad que asuma la responsabilidad de diseñar, implementar y gestionar todos los aspectos relacionados con la protección de la infraestructura tecnológica.
Esta opción es la que más ventajas ofrece a largo plazo, ya que el equipo está integrado en la filosofía de la empresa y conoce mejor que nadie los puntos críticos de la infraestructura tecnológica.
No obstante, se trata de la opción que mayor inversión requiere, ya que es necesario contratar personal altamente cualificado, ofrecer formación continua y adquirir herramientas tecnológicas avanzadas que pueden resultar prohibitivas para empresas con presupuestos limitados.
Outsourcing de ciberseguridad 360º
La segunda alternativa, cada vez más popular entre las PYMES, consiste en externalizar la ciberseguridad mediante proveedores de servicios gestionados de seguridad (MSSP ) que ofrecen soluciones integrales de protección sin necesidad de construir equipos internos desde cero.
Esto ofrece acceso inmediato a equipos especializados, tecnologías de última generación y monitorización continua las 24 horas del día, a través de modelos de servicio escalables y predecibles que convierten los costes fijos de infraestructura en gastos operativos variables que se ajustan dinámicamente al tamaño y las necesidades de la empresa.
Enfoque híbrido
La tercera opción es optar por un punto intermedio, combinando pequeños equipos internos de IT con servicios de ciberseguridad expertos. Cada vez más empresas medianas adoptan este modelo, pues permite mantener el control mientras se aprovecha la experiencia y los recursos avanzados de proveedores.
Este enfoque resulta especialmente atractivo para organizaciones que desean conservar la gestión directa de ciertos aspectos críticos de su infraestructura tecnológica mientras delegan las funciones más especializadas y complejas.
Cómo elegir la opción más adecuada para tu empresa
La decisión sobre qué modelo adoptar depende de factores como el tamaño de la empresa, el presupuesto disponible, el sector de actividad, el nivel de madurez tecnológica actual y la criticidad de los activos digitales que necesitan protección.
En general, empresas con menos de 10 empleados encontrarán en el outsourcing la alternativa más viable y rentable, ya que les permite acceder a grandes expertos sin necesidad de asumir los costes asociados a la contratación de especialistas o la adquisición de infraestructura tecnológica.
Las organizaciones de tamaño medio con plantillas entre 50 y 200 empleados y mayor capacidad presupuestaria pueden beneficiarse de un modelo híbrido. Este permite aprovechar la experiencia técnica avanzada de proveedores externos mientras se mantiene el control sobre las decisiones de ciberseguridad
En empresas grandes con más de 200 empleados, infraestructuras tecnológicas complejas y requisitos regulatorios más estrictos, la inversión en equipos internos de ciberseguridad que puedan desarrollar una estrategia de ciberseguridad completa e integral está totalmente justificada.
Sin embargo, incluso estas grandes organizaciones suelen complementar sus equipos internos con servicios externos especializados para cubrir áreas de alta complejidad técnica o para disponer de recursos adicionales a la hora de responder incidentes críticos.
Sea cual sea tu caso, recuerda que en Ausum Cloud ofrecemos servicios de ciberseguridad integral para PYMES, gestionados por profesionales certificados con amplia experiencia en protección de infraestructuras empresariales, que combinan tecnologías de última generación con metodologías probadas para garantizar la seguridad integral de tu negocio.
Contacta con nosotros y descubre cómo podemos ayudarte a implementar una estrategia de ciberseguridad 360º personalizada, protegiendo tus activos digitales más valiosos mientras optimizas tus recursos y garantizas el cumplimiento normativo que tu sector exige.