Según datos de INCIBE, el 93 % de los ataques cibernéticos a empresas comienzan con técnicas de ingeniería social. Es decir, mediante el engaño y la manipulación psicológica, los ciberdelincuentes logran que los empleados revelen información confidencial o realicen acciones que comprometen la seguridad de la organización.
Y es que, a pesar de toda la formación e información disponible, el factor humano sigue siendo el eslabón más débil en la cadena de seguridad cibernética. Sin embargo, las empresas pueden implementar distintas medidas reducir el riesgo de ingeniería social y fortalecer la cultura de seguridad en sus equipos.
Resumen del artículo
- La ingeniería social es una técnica de hacking que aprovecha la vulnerabilidad humana para comprometer la ciberseguridad de las empresas.
- Emplean métodos como el phishing, smishing, pretexting o IA para engañar a los empleados, conseguir credenciales y comprometer sistemas informáticos.
- La prevención en ciberseguridad y la formación continua ayudan a evitar ataques de ingeniería social.
- Las empresas deben diseñar estrategias de ciberseguridad completas para reducir al máximo el riesgo.
¿Qué es la ingeniería social en ciberseguridad?
La ingeniería social es una técnica de hacking y manipulación psicológica que utilizan los ciberdelincuentes para engañar a las personas y obtener información confidencial, acceso a sistemas o conseguir que realicen acciones que comprometan la seguridad. Suele ser un tipo de ataque que funciona como puerta de entrada para alcanzar objetivos mayores.
A diferencia de los ataques técnicos que explotan vulnerabilidades en software o hardware, la ingeniería social explota la vulnerabilidad humana: la confianza, miedo, curiosidad, desconocimiento… Los atacantes se hacen pasar por personas u organizaciones de confianza para conseguir que las víctimas compartan contraseñas, descarguen archivos maliciosos o transfieran dinero.
La sofisticación de esta técnica ha evolucionado con el avance de la tecnología, permitiendo a los atacantes crear escenarios cada vez más creíbles y difíciles de detectar.
Y por si las técnicas de engaño actuales ya eran excelentes, la IA generativa ha multiplicado exponencialmente su peligrosidad, permitiendo crear videos deepfake, voces clonadas y mensajes personalizados a gran escala que resultan prácticamente indistinguibles de comunicaciones legítimas.
¿Cómo funciona un ataque de ingeniería social?
Los ataques de ingeniería social, perpetrados por ciberdelincuentes, siguen un proceso meticuloso que generalmente incluye varias fases.
Primero, los atacantes investigan a su objetivo, normalmente empresas u organismos públicos que disponen de algún tipo de información valiosa o sensible. Como atacar este tipo de infraestructuras mediante otras técnicas de ciberseguridad resulta extremadamente complejo, los atacantes optan por explotar el factor humano, que suele ser más vulnerable y predecible.
Una vez identificado el objetivo, comienzan a recopilar información sobre empleados clave, estructuras organizativas, proveedores habituales y procedimientos internos mediante redes sociales, páginas web corporativas o incluso llamadas de reconocimiento. Con estos datos, diseñan un escenario convincente que genera confianza o urgencia en la víctima.
Finalmente, ejecutan el ataque enviando correos fraudulentos, llamadas telefónicas, SMS, etc. Todo vale con tal de conseguir su objetivo: robar credenciales, instalar malware o acceder a información confidencial que les permita continuar con ataques más sofisticados contra la organización.
Tipos de ataques de ingeniería social más comunes
Existen diversos tipos de ataques de ingeniería social que las empresas deben conocer para poder identificarlos y prevenirlos.
- Phishing: el método más extendido, donde los atacantes envían correos electrónicos fraudulentos que aparentan provenir de fuentes legítimas (bancos, proveedores, compañeros de trabajo) para robar credenciales o instalar malware. Suelen incluir enlaces a plataformas que parecen legítimas, pero que en realidad solo son una copia excelente de la original.
- Pretexting: el atacante crea un escenario falso o pretexto para ganarse la confianza de la víctima, haciéndose pasar por un técnico de soporte, auditor o proveedor que necesita información específica.
- Baiting: consiste en ofrecer algo atractivo (como una descarga gratuita, un USB aparentemente perdido o una oferta irresistible) que en realidad contiene malware o conduce a sitios web maliciosos.
- Quid pro quo: el atacante ofrece un servicio o beneficio a cambio de información o acceso, como un falso técnico de soporte que llama ofreciendo ayuda con un problema inexistente a cambio de credenciales de acceso.
- Tailgating: también conocido como «piggybacking», ocurre cuando un atacante sigue a un empleado autorizado para acceder físicamente a áreas restringidas sin las credenciales apropiadas.
- Vishing: variante del phishing que utiliza llamadas telefónicas o mensajes de voz para engañar a las víctimas y obtener información sensible, aprovechando la inmediatez y presión psicológica de una conversación en tiempo real.
- Smishing: similar al phishing pero a través de mensajes SMS, donde los atacantes envían textos que parecen provenir de empresas legítimas solicitando acciones urgentes o compartir información personal.
- Spear phishing: una versión más sofisticada y dirigida del phishing, donde los atacantes personalizan sus mensajes con información específica sobre la víctima o su organización para aumentar la credibilidad y las probabilidades de éxito.
- Watering hole: los ciberdelincuentes comprometen sitios web que frecuenta el objetivo (como portales de noticias del sector o foros especializados) e infectan estos sitios con malware que se descarga automáticamente cuando los empleados los visitan.
- CEO fraud: el atacante se hace pasar por un ejecutivo de alto nivel de la empresa para solicitar transferencias urgentes de dinero o información confidencial a empleados del departamento financiero o de recursos humanos.
- Deepfake y clonación de voz: utilizando inteligencia artificial, los atacantes crean videos o audios falsos pero extremadamente realistas de ejecutivos o personas de confianza para solicitar acciones urgentes, transferencias de fondos o compartir información confidencial.
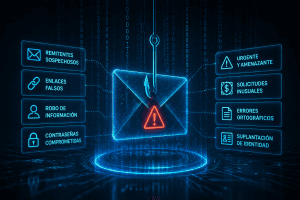
Señales de alerta para identificar ataques de ingeniería social
Reconocer las señales de advertencia de un ataque de ingeniería social es clave para proteger a tu organización. Aunque estos ataques son cada vez más sofisticados, existen indicadores comunes que pueden ayudar a los empleados a identificar intentos de manipulación antes de que sea demasiado tarde.
- Sensación de urgencia o presión: los mensajes que exigen acción inmediata («tu cuenta será bloqueada en 24 horas», «transferencia urgente requerida») están diseñados para que actúes sin pensar.
- Solicitudes inusuales de información: peticiones de contraseñas, datos bancarios o información confidencial que normalmente no se solicitarían por ese canal o de esa manera.
- Errores gramaticales u ortográficos: aunque los ataques modernos son cada vez más pulidos, muchos correos fraudulentos aún contienen errores lingüísticos o traducciones de baja calidad.
- Remitentes desconocidos o sospechosos: correos electrónicos de direcciones que imitan a organizaciones legítimas, pero con pequeñas variaciones (como «soporte@amaz0n.com» en lugar de «soporte@amazon.com»).
- Enlaces o archivos adjuntos inesperados: mensajes que contienen enlaces acortados, archivos comprimidos o documentos que no has solicitado, especialmente si provienen de fuentes no verificadas.
- Ofertas demasiado buenas para ser verdad: promesas de premios, descuentos extraordinarios o beneficios inesperados que requieren proporcionar información personal o hacer clic en enlaces.
- Contactos no solicitados que conocen detalles personales: personas que te contactan por teléfono, email o redes sociales mencionando información muy concreta sobre ti o tu empresa.
- Solicitudes que omiten procedimientos habituales: peticiones de realizar acciones que normalmente requerirían aprobaciones adicionales, documentación formal o seguir protocolos establecidos en la empresa.
Cómo prevenir ataques de ingeniería social en tu empresa
La prevención es la mejor forma de evitar ataques de ingeniería social. Para ello es necesario diseñar un enfoque integral que combine tecnología, políticas claras y, sobre todo, formación continua del personal. Implementar las siguientes medidas puede reducir la vulnerabilidad de tu organización frente a estos ataques.
Formación y concienciación del personal
La formación continua de los empleados es la primera línea de defensa contra la ingeniería social. Organiza sesiones de formación donde se expliquen los diferentes tipos de ataques, se muestren ejemplos reales y se practiquen simulaciones de phishing. Es fundamental que todos los miembros de la organización, desde el personal de entrada hasta los ejecutivos, comprendan cómo funcionan estos ataques y sepan identificar las señales de advertencia.
Implementación de políticas de seguridad claras
Establece protocolos de seguridad para el manejo de información sensible, verificación de identidades y procedimientos de autorización para acciones críticas como transferencias bancarias o cambios en sistemas. Estas políticas deben incluir procesos de doble verificación para solicitudes inusuales, especialmente aquellas que involucran datos confidenciales o movimientos financieros.
Soluciones tecnológicas de protección
Complementa las medidas humanas con herramientas tecnológicas como filtros de correo electrónico avanzados, sistemas de autenticación multifactor (MFA), software antimalware actualizado y soluciones de detección de amenazas basadas en inteligencia artificial. Estas tecnologías pueden identificar y bloquear muchos intentos de ataque antes de que lleguen a los empleados.
Verificación de identidad y autenticación robusta
Implementa procedimientos estrictos de verificación de identidad para cualquier solicitud inusual, especialmente aquellas relacionadas con transferencias de dinero, cambios de credenciales o acceso a información confidencial.
Utiliza canales de comunicación alternativos para confirmar solicitudes sospechosas: si recibes un correo urgente de tu CEO, llámalo directamente a su número conocido para verificar la autenticidad.
Filosofía Zero Trust
Adopta un modelo de seguridad Zero Trust que asume que ninguna solicitud o usuario debe ser confiable por defecto, independientemente de si proviene del interior o exterior de la organización. Este enfoque requiere verificación continua de identidad y autorización para cada acceso a recursos, limitando así el impacto potencial de credenciales comprometidas mediante ingeniería social.
Cultura de seguridad y comunicación abierta
Fomenta un ambiente donde los empleados se sientan cómodos reportando intentos de ataque o errores sin temor a represalias. Establece canales claros para reportar actividades sospechosas y asegúrate de que todos conozcan a quién acudir cuando identifiquen una posible amenaza.
Auditorías y simulaciones periódicas
Realiza pruebas de penetración y auditorías de ciberseguridad para evaluar el nivel de preparación de tu equipo y la seguridad de tu infraestructura. Estas permitirán identificar vulnerabilidades, medir la efectividad de tus programas de formación y ajustar tus estrategias de prevención en consecuencia.
Qué hacer si tu empresa ha sido víctima de ingeniería social
A pesar de todas las medidas preventivas, ninguna organización está completamente a salvo de los ataques de ingeniería social. Si sospechas o confirmas que tu empresa ha sido víctima de uno de estos ataques, debes actuar con rapidez y seguir un protocolo de respuesta estructurado para minimizar el daño y evitar que la situación empeore.
Aislar el incidente: desconecta los sistemas comprometidos de la red, cambia inmediatamente todas las credenciales potencialmente afectadas y notifica al equipo de IT o seguridad.
Documenta todos los detalles del ataque, incluyendo correos recibidos, comunicaciones sospechosas y acciones realizadas, ya que esta información será crucial para la investigación posterior y posibles acciones legales.
Contacta con las autoridades competentes y considera denunciar el incidente ante organismos como el INCIBE o las fuerzas de seguridad especializadas en ciberdelincuencia.
Si el ataque ha comprometido datos de clientes o información sensible, deberás evaluar tus obligaciones legales de notificación según la normativa de protección de datos vigente.
Finalmente, realiza un análisis exhaustivo del incidente para identificar cómo ocurrió el ataque, qué vulnerabilidades fueron explotadas y qué mejoras se pueden implementar para prevenir futuros incidentes similares. Esta experiencia, aunque dolorosa, puede convertirse en una valiosa oportunidad de aprendizaje para fortalecer la postura de seguridad de toda la organización.
La ingeniería social y el futuro de la ciberseguridad empresarial
A medida que las tecnologías de inteligencia artificial y deepfake se vuelven más accesibles, los ataques de ingeniería social evolucionan hacia formas más sofisticadas y difíciles de detectar. Las empresas deben mantenerse actualizadas sobre las últimas tendencias en ciberamenazas. Así, como adaptar continuamente sus estrategias de defensa para enfrentar estos desafíos.
La inversión en ciberseguridad no es solo una cuestión técnica, sino una prioridad estratégica que puede determinar la supervivencia y reputación de una organización. Proteger a tu empresa de la ingeniería social requiere un compromiso continuo con la formación, la tecnología y una cultura organizacional que priorice la seguridad en cada nivel.
En Ausum Cloud, ayudamos a las empresas a protegerse frente a amenazas de ingeniería social mediante soluciones integrales de ciberseguridad que combinan tecnología avanzada, formación especializada y soporte continuo. Nuestro equipo de expertos puede evaluar las vulnerabilidades de tu organización y diseñar estrategias personalizadas que fortalezcan tu defensa contra estos ataques cada vez más sofisticados.